DrayTek là thương hiệu thiết bị mạng doanh nghiệp đến từ Đài Loan, được thành lập năm 1997, chuyên cung cấp Router VPN, Firewall, Switch và các thiết bị mạng doanh nghiệp cho thị trường SMB đến doanh nghiệp lớn tại hơn 100 quốc gia. Với hơn 25 năm phát triển, DrayTek đã xây dựng hệ sinh thái sản phẩm Vigor Series nổi tiếng với tính ổn định cao, bảo mật mạnh và khả năng quản lý tập trung thông qua nền tảng VigorACS. Thương hiệu này đặc biệt phổ biến tại Đông Nam Á, châu Âu và Úc nhờ mức giá cạnh tranh so với các thương hiệu cao cấp như Cisco hay Fortinet, trong khi vẫn đáp ứng đầy đủ yêu cầu kỹ thuật của môi trường doanh nghiệp hiện đại.
Các dòng sản phẩm cốt lõi của DrayTek bao gồm Router VPN dòng Vigor (từ model 2866 dành cho SMB đến Vigor 3912 cho doanh nghiệp lớn), Firewall tích hợp Stateful Packet Inspection và Content Filtering, VigorSwitch series (bao gồm Managed và Unmanaged PoE Switch), cùng VigorAP cho hệ thống WiFi doanh nghiệp. Mỗi dòng sản phẩm được thiết kế để hoạt động liền mạch trong cùng một hệ sinh thái, giúp doanh nghiệp triển khai và quản lý hạ tầng mạng đồng bộ từ một giao diện duy nhất. Đặc biệt, tính năng Dual-WAN Load Balancing và VPN đa giao thức (IPSec, SSL VPN, L2TP, WireGuard) được tích hợp sẵn trong phần lớn các model, mang lại giá trị vượt trội so với chi phí đầu tư.
Việc lựa chọn thiết bị DrayTek phù hợp phụ thuộc vào quy mô tổ chức, yêu cầu VPN, mức độ bảo mật cần thiết và ngân sách đầu tư của từng doanh nghiệp. Doanh nghiệp vừa và nhỏ với 10 đến 100 người dùng có thể triển khai bộ giải pháp Vigor 2866 hoặc 2927 kết hợp VigorSwitch và VigorAP với chi phí hợp lý. Trong khi đó, doanh nghiệp lớn hoặc đa chi nhánh cần đến kiến trúc Vigor 3912 làm router lõi, tích hợp VigorACS để quản lý tập trung toàn bộ hạ tầng từ xa. Bài viết dưới đây Khang Telecom sẽ phân tích chi tiết từng dòng sản phẩm, tính năng bảo mật và hướng dẫn lựa chọn thiết bị DrayTek tối ưu cho từng loại hình doanh nghiệp.
DrayTek Là Gì? Thương Hiệu Thiết Bị Mạng Doanh Nghiệp Hàng Đầu
DrayTek là thương hiệu thiết bị mạng doanh nghiệp xuất xứ Đài Loan, thành lập năm 1997, chuyên cung cấp các giải pháp Router VPN, Firewall, Switch và Wireless AP cho doanh nghiệp vừa nhỏ đến doanh nghiệp lớn tại hơn 100 quốc gia trên toàn cầu.
Để hiểu rõ hơn về vị trí và vai trò của DrayTek trong thị trường thiết bị mạng, phần dưới đây sẽ phân tích định vị thương hiệu, hệ sinh thái sản phẩm và phạm vi thị trường mà DrayTek đang phục vụ:
Định Nghĩa Và Lịch Sử Hình Thành DrayTek
DrayTek Corporation là công ty công nghệ mạng được thành lập năm 1997 tại Hsinchu, Đài Loan, với sứ mệnh cung cấp giải pháp mạng chuyên nghiệp cho phân khúc doanh nghiệp vừa và nhỏ (SMB) đến doanh nghiệp quy mô lớn.
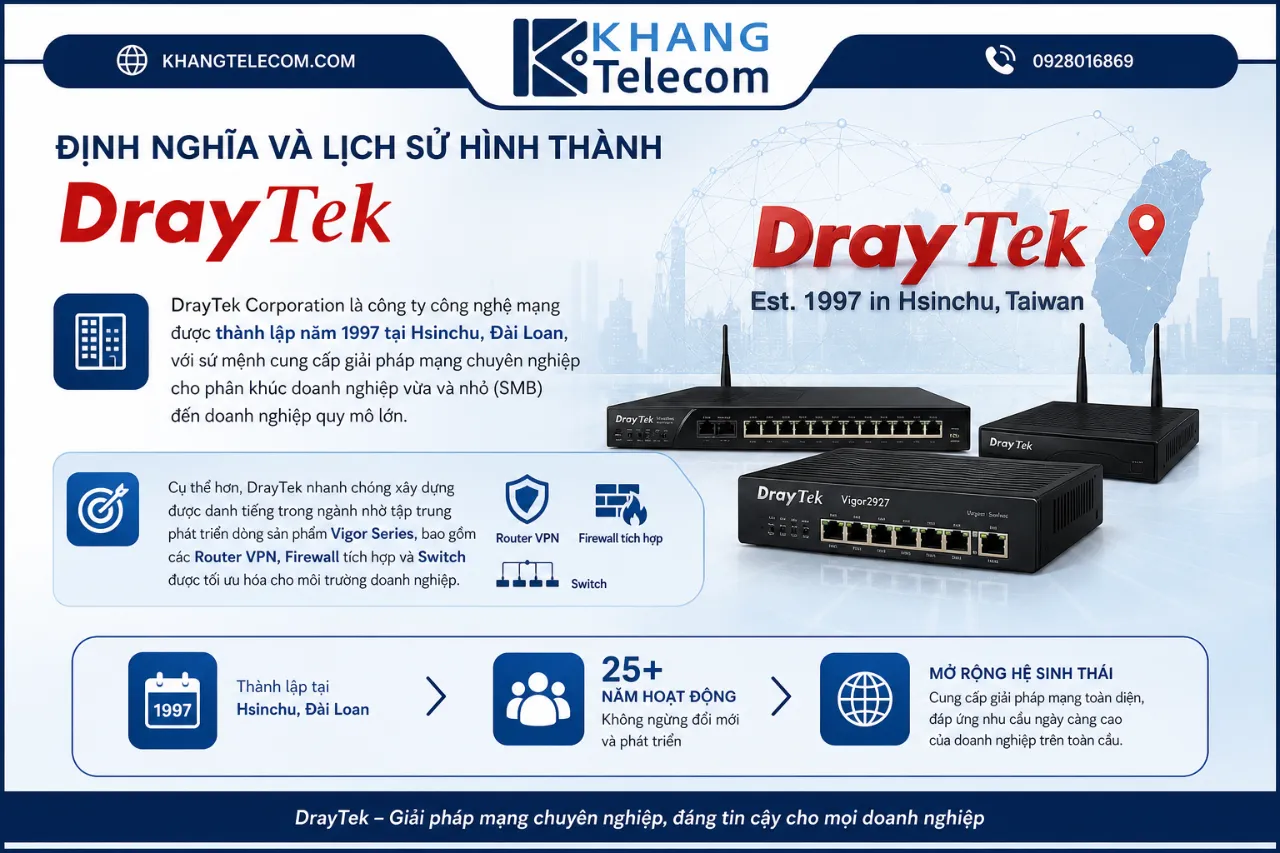
Cụ thể hơn, DrayTek nhanh chóng xây dựng được danh tiếng trong ngành nhờ tập trung phát triển dòng sản phẩm Vigor Series, bao gồm các Router VPN, Firewall tích hợp và Switch được tối ưu hóa cho môi trường doanh nghiệp. Trong suốt hơn 25 năm hoạt động, công ty đã mở rộng hệ sinh thái sản phẩm bao gồm:
- Router VPN Vigor Series: Từ dòng Vigor 2866 dành cho văn phòng nhỏ đến Vigor 3912 cho doanh nghiệp lớn và nhà cung cấp dịch vụ internet (ISP).
- VigorSwitch Series: Bộ chuyển mạch Managed và Unmanaged với tùy chọn PoE, hỗ trợ từ 8 đến 52 cổng Gigabit/10G.
- VigorAP Series: Điểm truy cập WiFi 6 doanh nghiệp, tích hợp quản lý tập trung qua VigorACS.
- VigorACS: Nền tảng quản lý thiết bị đám mây độc quyền, cho phép giám sát và cấu hình hàng loạt thiết bị từ xa.
Sứ mệnh định vị thương hiệu của DrayTek là cung cấp thiết bị mạng có tính năng bảo mật và VPN ngang tầm doanh nghiệp lớn nhưng với mức chi phí phù hợp với ngân sách của SMB và doanh nghiệp vừa, lấp đầy khoảng trống giữa thiết bị gia dùng phổ thông và giải pháp cao cấp từ Cisco hay Fortinet.
Thị Trường Và Phạm Vi Hoạt Động Của DrayTek
DrayTek hiện diện tại hơn 100 quốc gia trên toàn cầu, với thị trường mạnh nhất tập trung ở Đông Nam Á, Vương quốc Anh, châu Âu và Úc.
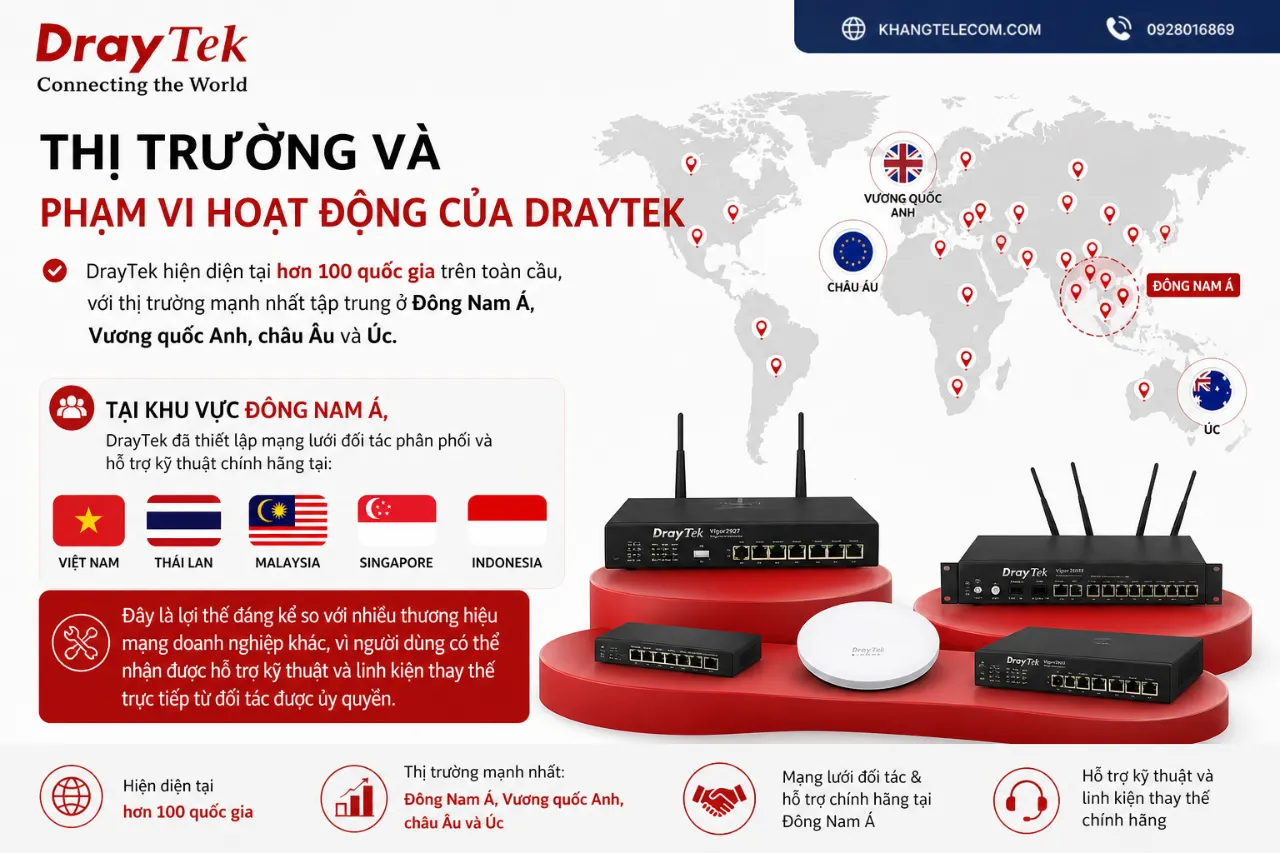
Cụ thể, tại khu vực Đông Nam Á, DrayTek đã thiết lập mạng lưới đối tác phân phối và hỗ trợ kỹ thuật chính hãng tại Việt Nam, Thái Lan, Malaysia, Singapore và Indonesia. Đây là lợi thế đáng kể so với nhiều thương hiệu mạng doanh nghiệp khác, vì người dùng có thể nhận được hỗ trợ kỹ thuật và linh kiện thay thế trực tiếp từ đối tác được ủy quyền. Tại Vương quốc Anh, DrayTek là một trong những thương hiệu router doanh nghiệp phổ biến nhất cho phân khúc SMB, được nhiều nhà cung cấp dịch vụ internet và hệ thống tích hợp (System Integrator) lựa chọn triển khai.
Theo thông tin từ trang chủ DrayTek Corporation, công ty hiện duy trì văn phòng đại diện và trung tâm kỹ thuật tại châu Âu (Hà Lan) và châu Á Thái Bình Dương, đảm bảo khả năng hỗ trợ kỹ thuật và cập nhật firmware liên tục cho toàn bộ thiết bị trong hệ sinh thái Vigor.
DrayTek Có Những Dòng Router VPN Nào Cho Doanh Nghiệp?
DrayTek có 2 nhóm dòng Router VPN chính cho doanh nghiệp, được phân loại theo quy mô tổ chức: nhóm dành cho doanh nghiệp vừa và nhỏ (SMB) bao gồm các dòng Vigor 2866, 2927, 2960 và nhóm dành cho doanh nghiệp lớn và ISP bao gồm Vigor 2952, 3912 cùng các model cao cấp khác.
Phân loại này dựa trên các tiêu chí kỹ thuật quan trọng như số lượng người dùng đồng thời, VPN throughput, số lượng WAN port, khả năng xử lý VLAN và mức độ tích hợp tính năng bảo mật. Dưới đây là phân tích chi tiết từng nhóm:
Router VPN DrayTek Vigor Dành Cho Doanh Nghiệp Vừa Và Nhỏ (SMB) Là Gì?
Router VPN DrayTek Vigor dành cho SMB là nhóm thiết bị thuộc dòng Vigor 2866, 2927 và 2960 series, được thiết kế để phục vụ văn phòng từ 10 đến 500 người dùng với đầy đủ tính năng VPN đa giao thức, Dual-WAN và bảo mật tích hợp ở mức chi phí hợp lý.
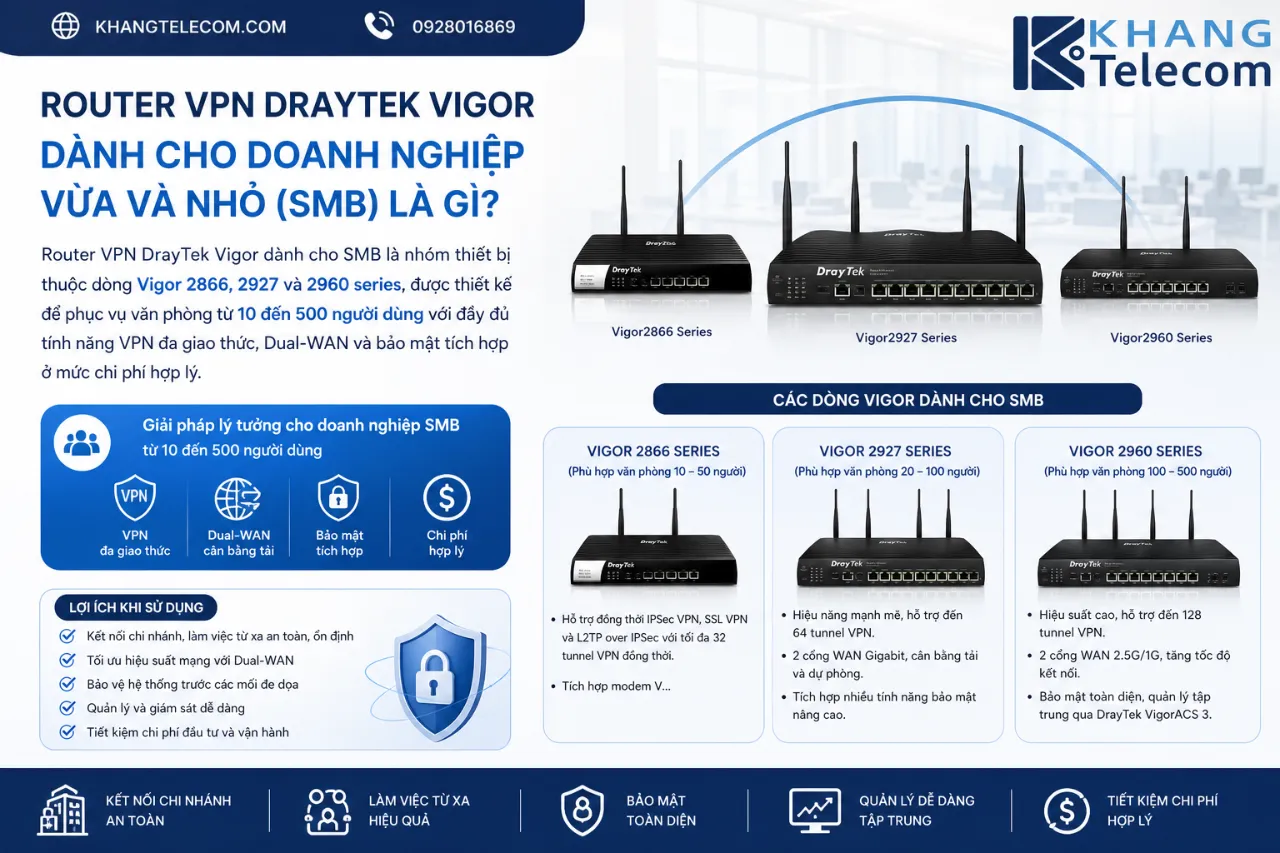
Cụ thể, các model trong nhóm SMB sở hữu những tính năng kỹ thuật nổi bật sau:
Dòng Vigor 2866 Series (phù hợp văn phòng 10 đến 50 người):
- Hỗ trợ đồng thời IPSec VPN, SSL VPN và L2TP over IPSec với tối đa 32 tunnel VPN đồng thời.
- Tích hợp modem VDSL2/ADSL2+ và cổng WAN Gigabit, hỗ trợ Dual-WAN Load Balancing và Failover tự động khi một đường truyền gặp sự cố.
- VPN throughput đạt khoảng 200 Mbps cho IPSec, phù hợp với nhu cầu kết nối chi nhánh và remote work của văn phòng quy mô nhỏ.
- Tích hợp tính năng Firewall Stateful Packet Inspection (SPI), Content Filtering và QoS để ưu tiên băng thông cho ứng dụng quan trọng.
Dòng Vigor 2960 Series (phù hợp văn phòng 50 đến 200 người):
- Hỗ trợ lên đến 200 tunnel VPN đồng thời (IPSec và SSL VPN kết hợp), đáp ứng nhu cầu kết nối đồng thời của nhiều người dùng remote.
- Có 2 cổng WAN Gigabit riêng biệt, hỗ trợ Policy-Based Routing để định tuyến lưu lượng thông minh qua từng đường WAN.
- Tích hợp tính năng User Management với xác thực RADIUS và LDAP, phù hợp với doanh nghiệp có Active Directory.
Ứng dụng thực tế của nhóm router này bao gồm: thiết lập Site-to-Site VPN kết nối văn phòng chính với chi nhánh, triển khai Remote Access VPN cho nhân viên làm việc từ xa, và phân vùng mạng VLAN để tách biệt mạng nội bộ, mạng khách và mạng IoT trong cùng một cơ sở hạ tầng.
Router VPN DrayTek Vigor Dành Cho Doanh Nghiệp Lớn Và Nhà Cung Cấp Dịch Vụ (ISP) Là Gì?
Router VPN DrayTek Vigor dành cho doanh nghiệp lớn và ISP là nhóm thiết bị thuộc dòng Vigor 2952, 3910 và 3912 series, được xây dựng để xử lý lưu lượng mạng lớn, hỗ trợ Multi-WAN lên đến 4 cổng, hàng nghìn tunnel VPN đồng thời và khả năng quản lý tập trung qua VigorACS.
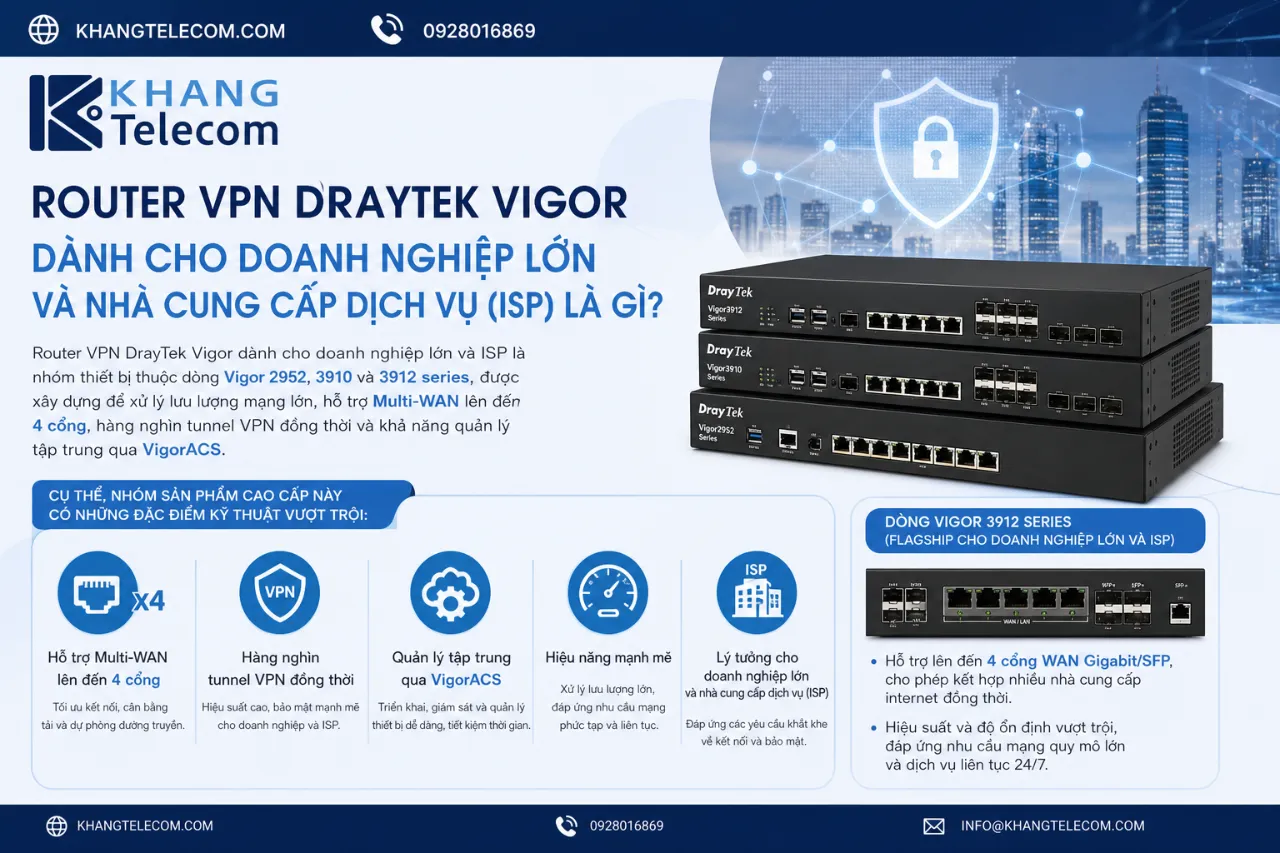
Cụ thể, nhóm sản phẩm cao cấp này có những đặc điểm kỹ thuật vượt trội:
Dòng Vigor 3912 Series (flagship cho doanh nghiệp lớn và ISP):
- Hỗ trợ lên đến 4 cổng WAN Gigabit/SFP, cho phép kết hợp nhiều nhà cung cấp internet đồng thời với chính sách cân bằng tải linh hoạt.
- VPN throughput đạt trên 1 Gbps cho IPSec với tăng tốc phần cứng (hardware acceleration), đáp ứng nhu cầu truyền dữ liệu lớn giữa các trụ sở.
- Hỗ trợ đến 2.000 tunnel VPN đồng thời (kết hợp IPSec và SSL VPN), phù hợp với doanh nghiệp có nhiều chi nhánh hoặc ISP cần cung cấp dịch vụ VPN cho khách hàng.
- Tích hợp sẵn VLAN 802.1Q với khả năng cấu hình hàng trăm VLAN riêng biệt, phục vụ môi trường mạng phức tạp.
Khả năng mở rộng và tích hợp VigorACS:
- Vigor 3912 được thiết kế để tích hợp hoàn toàn với nền tảng VigorACS, cho phép IT Admin quản lý tập trung từ vài chục đến hàng nghìn thiết bị DrayTek từ một giao diện web duy nhất.
- Hỗ trợ Zero-Touch Provisioning (ZTP) giúp tự động cấu hình thiết bị mới mà không cần kỹ thuật viên đến tận nơi, đặc biệt hữu ích cho doanh nghiệp mở chi nhánh mới ở các địa điểm xa.
Ứng dụng phổ biến nhất của nhóm này bao gồm: làm router lõi (core router) cho data center doanh nghiệp, kết nối Site-to-Site VPN giữa hàng chục chi nhánh trong và ngoài nước, đồng thời phục vụ nhà cung cấp dịch vụ internet (ISP) cần cung cấp dịch vụ Managed VPN cho khách hàng doanh nghiệp.
DrayTek Firewall Bảo Vệ Mạng Doanh Nghiệp Như Thế Nào?
DrayTek Firewall bảo vệ mạng doanh nghiệp thông qua hệ thống bảo mật đa lớp được tích hợp sẵn trong thiết bị, bao gồm Stateful Packet Inspection (SPI), DoS/DDoS Protection, Content Filtering, URL Filtering và tính năng kiểm tra lưu lượng mã hóa HTTPS, tạo thành hàng rào bảo mật toàn diện cho toàn bộ hạ tầng mạng nội bộ.
Điểm khác biệt của DrayTek so với nhiều router doanh nghiệp khác là tính năng Firewall không được tách riêng thành thiết bị độc lập mà được tích hợp trực tiếp vào Router VPN, giúp đơn giản hóa hạ tầng và giảm chi phí đầu tư. Dưới đây là phân tích chi tiết về các tính năng bảo mật và khả năng thực tế của DrayTek Firewall:
DrayTek Firewall Có Những Tính Năng Bảo Mật Nào?
DrayTek Firewall có 5 nhóm tính năng bảo mật cốt lõi, bao gồm: Stateful Packet Inspection, DoS/DDoS Protection, Object-based Firewall Rules, Content Security Management (CSM) và SSL Inspection, tạo thành hệ thống kiểm soát lưu lượng mạng toàn diện từ lớp mạng đến lớp ứng dụng.
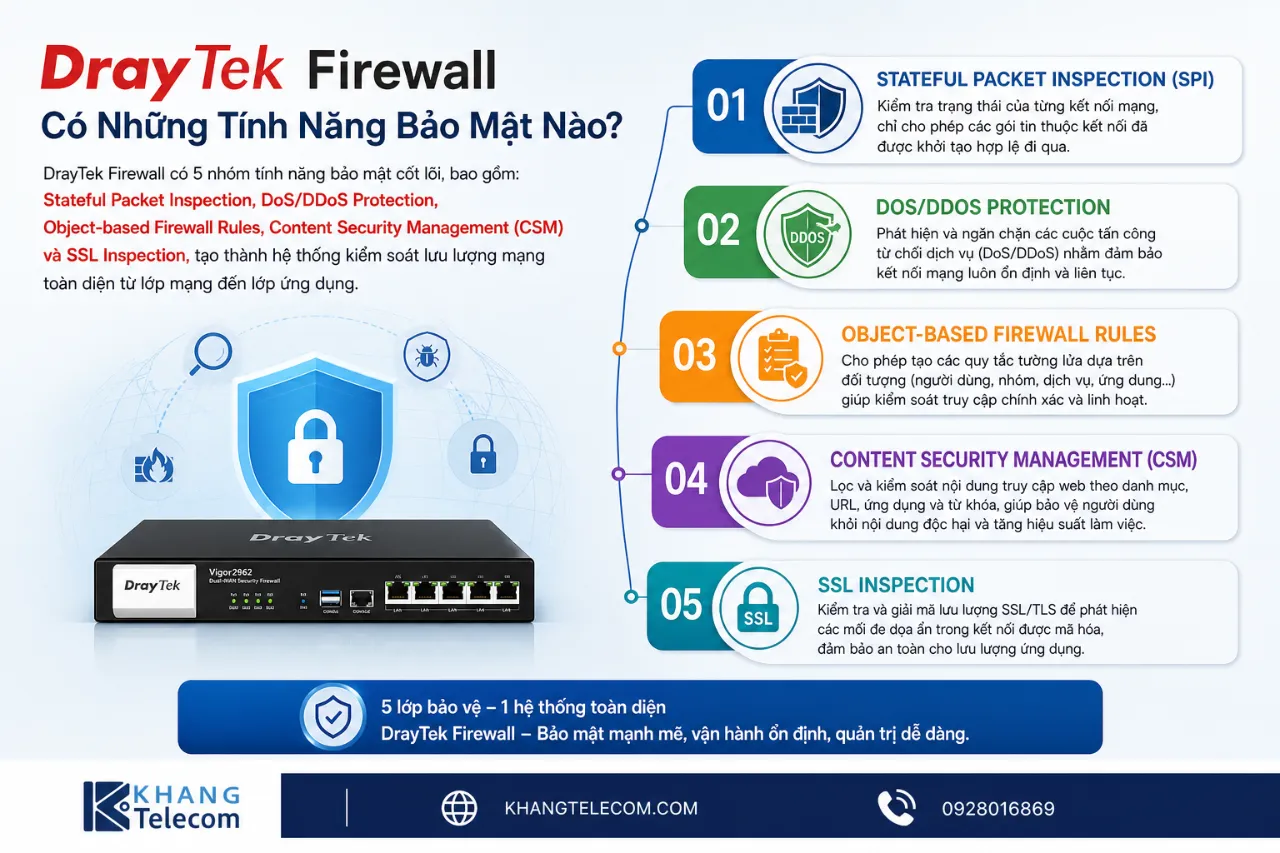
Cụ thể, mỗi nhóm tính năng hoạt động theo cơ chế sau:
1. Stateful Packet Inspection (SPI):
Kiểm tra trạng thái của từng kết nối mạng, chỉ cho phép các gói tin thuộc kết nối đã được khởi tạo hợp lệ đi qua. Tính năng này ngăn chặn các cuộc tấn công packet spoofing và session hijacking hiệu quả.
2. DoS/DDoS Protection:
DrayTek tích hợp cơ chế giới hạn tốc độ kết nối (connection rate limiting) và phát hiện các pattern tấn công phổ biến như SYN Flood, ICMP Flood, UDP Flood. Khi phát hiện lưu lượng bất thường, hệ thống tự động kích hoạt chế độ bảo vệ và ghi log cảnh báo cho IT Admin.
3. Object-based Firewall Rules:
Đây là tính năng quản lý tường lửa theo đối tượng, cho phép IT Admin tạo các quy tắc lọc dựa trên: địa chỉ IP hoặc dải IP, tên miền (domain), giao thức và cổng dịch vụ, nhóm người dùng hoặc thiết bị. Cách tiếp cận này giúp quản lý chính sách bảo mật linh hoạt và dễ bảo trì hơn so với việc nhập thủ công từng địa chỉ IP.
4. Content Security Management (CSM):
Hệ thống CSM của DrayTek cho phép kiểm soát nội dung web và ứng dụng theo danh mục (category-based filtering), bao gồm:
- URL Content Filter: chặn truy cập website theo danh mục (mạng xã hội, nội dung người lớn, cờ bạc, phần mềm độc hại…).
- Application Enforcement: nhận diện và kiểm soát các ứng dụng cụ thể như BitTorrent, Skype, YouTube, Facebook dựa trên chữ ký ứng dụng (application signature).
- Web Content Filter: tích hợp cơ sở dữ liệu URL được cập nhật thường xuyên từ DrayTek Cloud Security Service.
5. SSL Inspection (HTTPS Inspection):
DrayTek hỗ trợ kiểm tra lưu lượng được mã hóa HTTPS bằng cách sử dụng chứng chỉ SSL nội bộ (internal CA certificate). Tính năng này giải mã, kiểm tra và mã hóa lại lưu lượng HTTPS theo thời gian thực, ngăn chặn malware ẩn trong kết nối mã hóa. Tuy nhiên, tính năng này cần được cấu hình cẩn thận để tránh ảnh hưởng đến trải nghiệm người dùng và tuân thủ quy định bảo mật dữ liệu.
DrayTek Firewall Có Đủ Mạnh Để Bảo Vệ Doanh Nghiệp Không?
Có, DrayTek Firewall đủ mạnh để bảo vệ doanh nghiệp vừa và nhỏ (SMB) và một phần doanh nghiệp quy mô trung bình, vì thiết bị tích hợp đầy đủ các lớp bảo mật thiết yếu từ SPI đến Content Filtering ở mức chi phí cạnh tranh, tuy nhiên cần cân nhắc giới hạn khi so sánh với các thiết bị firewall chuyên dụng.
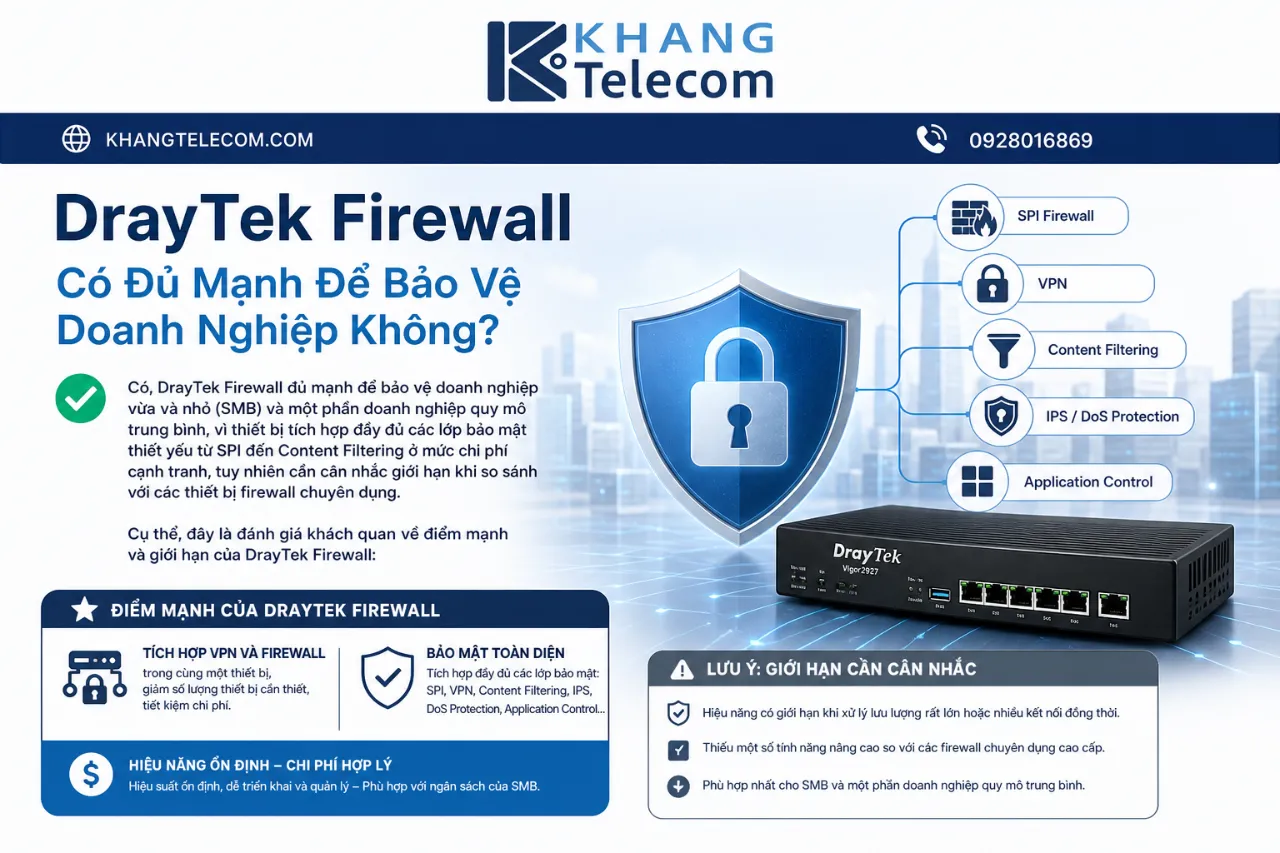
Cụ thể, đây là đánh giá khách quan về điểm mạnh và giới hạn của DrayTek Firewall:
Điểm mạnh của DrayTek Firewall:
- Tích hợp VPN và Firewall trong cùng một thiết bị, giảm số lượng thiết bị cần quản lý và chi phí đầu tư ban đầu đáng kể.
- Giao diện cấu hình trực quan hơn so với Cisco ASA hay FortiGate, phù hợp với đội ngũ IT không chuyên về bảo mật mạng sâu.
- Cập nhật firmware và signature database thường xuyên từ DrayTek, bao gồm các bản vá lỗi bảo mật quan trọng.
- Chi phí licensing hợp lý: nhiều tính năng bảo mật cơ bản không yêu cầu subscription bổ sung như một số giải pháp cạnh tranh.
Giới hạn cần lưu ý:
- DrayTek Firewall không có tính năng Advanced Threat Protection (ATP) hay Sandboxing như FortiGate hoặc Palo Alto Networks, những tính năng cần thiết để phát hiện mã độc zero-day phức tạp.
- Throughput của Firewall/IPS trên các model SMB có thể bị giảm đáng kể khi bật toàn bộ tính năng bảo mật cùng lúc (deep packet inspection + SSL inspection + IPS), cần kiểm tra kỹ datasheet của từng model.
- Không phù hợp với doanh nghiệp trong ngành tài chính, y tế hoặc chính phủ yêu cầu tuân thủ tiêu chuẩn bảo mật nghiêm ngặt như PCI-DSS cấp cao hay các quy định đặc thù của từng ngành.
Khuyến nghị sử dụng: DrayTek Firewall tối ưu nhất cho SMB từ 10 đến 200 người dùng, doanh nghiệp dịch vụ văn phòng, giáo dục, khách sạn và bán lẻ. Với doanh nghiệp lớn hoặc có yêu cầu bảo mật cao, nên cân nhắc triển khai thêm thiết bị firewall chuyên dụng (như FortiGate) đặt phía trước hệ thống DrayTek.
Switch DrayTek Có Những Loại Nào Phù Hợp Với Doanh Nghiệp?
Switch DrayTek có 3 series chính trong dòng VigorSwitch phân loại theo chức năng: series P (PoE Managed Switch), series G (Gigabit Managed Switch) và series Q (10G/High-performance Switch), với các tùy chọn Managed và Unmanaged phù hợp cho từng quy mô và độ phức tạp của hạ tầng mạng doanh nghiệp.
Tiêu chí phân loại dựa trên bốn yếu tố chính: số lượng cổng (từ 8 đến 52 cổng), tốc độ kết nối (Gigabit hoặc 10G), khả năng cấp nguồn PoE và mức độ quản lý (Managed/Unmanaged). Dưới đây là phân tích chi tiết từng loại:
VigorSwitch Managed Và Unmanaged Khác Nhau Như Thế Nào?
VigorSwitch Managed vượt trội về khả năng cấu hình VLAN và QoS, tích hợp quản lý từ xa qua VigorACS, phù hợp môi trường mạng phức tạp; trong khi VigorSwitch Unmanaged tối ưu về chi phí thấp và triển khai đơn giản, phù hợp mạng nhỏ không cần phân vùng.
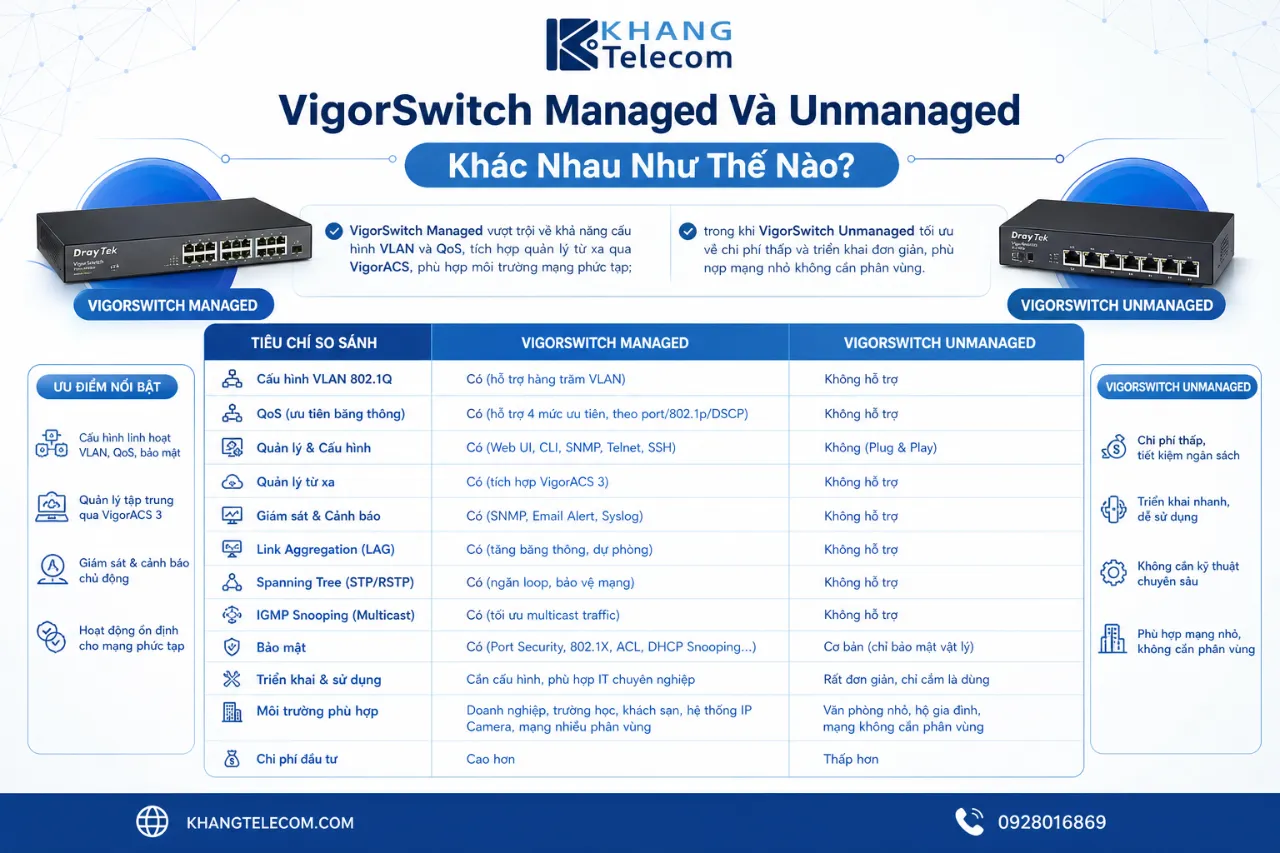
So sánh chi tiết giữa hai loại switch theo các tiêu chí kỹ thuật quan trọng:
| Tiêu chí so sánh | VigorSwitch Managed | VigorSwitch Unmanaged |
|---|---|---|
| Cấu hình VLAN 802.1Q | Có (hỗ trợ hàng trăm VLAN) | Không hỗ trợ |
| QoS (ưu tiên băng thông) | Có (8 hàng đợi ưu tiên) | Không hỗ trợ |
| Quản lý từ xa qua VigorACS | Có | Không |
| Tính năng giám sát lưu lượng | Có (Port Mirroring, SNMP, RMON) | Không |
| Spanning Tree Protocol (STP) | Có (STP/RSTP/MSTP) | Không |
| Link Aggregation (LACP) | Có | Không |
| Chi phí đầu tư | Cao hơn (từ 3 đến 10 triệu VND) | Thấp hơn (từ 1 đến 3 triệu VND) |
| Độ phức tạp triển khai | Cần kỹ thuật viên có kinh nghiệm | Cắm và dùng ngay (Plug & Play) |
Bảng trên so sánh các tiêu chí kỹ thuật và chi phí giữa VigorSwitch Managed và Unmanaged, giúp doanh nghiệp xác định loại switch phù hợp với nhu cầu cụ thể.
Khi nào nên chọn VigorSwitch Managed:
- Môi trường doanh nghiệp cần phân vùng VLAN để tách biệt mạng bộ phận, mạng khách (guest) và mạng IoT/Camera.
- Hệ thống yêu cầu giám sát lưu lượng theo thời gian thực để phát hiện sự cố nhanh chóng.
- Doanh nghiệp có nhiều chi nhánh và muốn quản lý tập trung tất cả switch từ một nền tảng VigorACS duy nhất.
- Gợi ý model: VigorSwitch P2261 (24 cổng PoE Gigabit + 4 cổng SFP), VigorSwitch G2260 (24 cổng Gigabit không PoE), VigorSwitch Q2121x (12 cổng 10G cho kết nối uplink tốc độ cao).
Khi nào nên chọn VigorSwitch Unmanaged:
- Mạng nội bộ nhỏ (dưới 10 thiết bị) không yêu cầu phân vùng VLAN.
- Môi trường như quán cà phê, cửa hàng bán lẻ nhỏ hoặc văn phòng gia đình (home office).
- Ngân sách hạn chế và không có nhân viên IT chuyên trách.
Switch PoE DrayTek Có Phù Hợp Để Cấp Nguồn Cho Camera Và Access Point Không?
Có, Switch PoE DrayTek VigorSwitch hoàn toàn phù hợp để cấp nguồn cho Camera IP và Access Point doanh nghiệp, vì VigorSwitch PoE series hỗ trợ đầy đủ các chuẩn IEEE 802.3af (15.4W), 802.3at (30W) và 802.3bt (60W/90W) trên từng cổng, đảm bảo đủ công suất cho hầu hết các thiết bị đầu cuối phổ biến hiện nay.
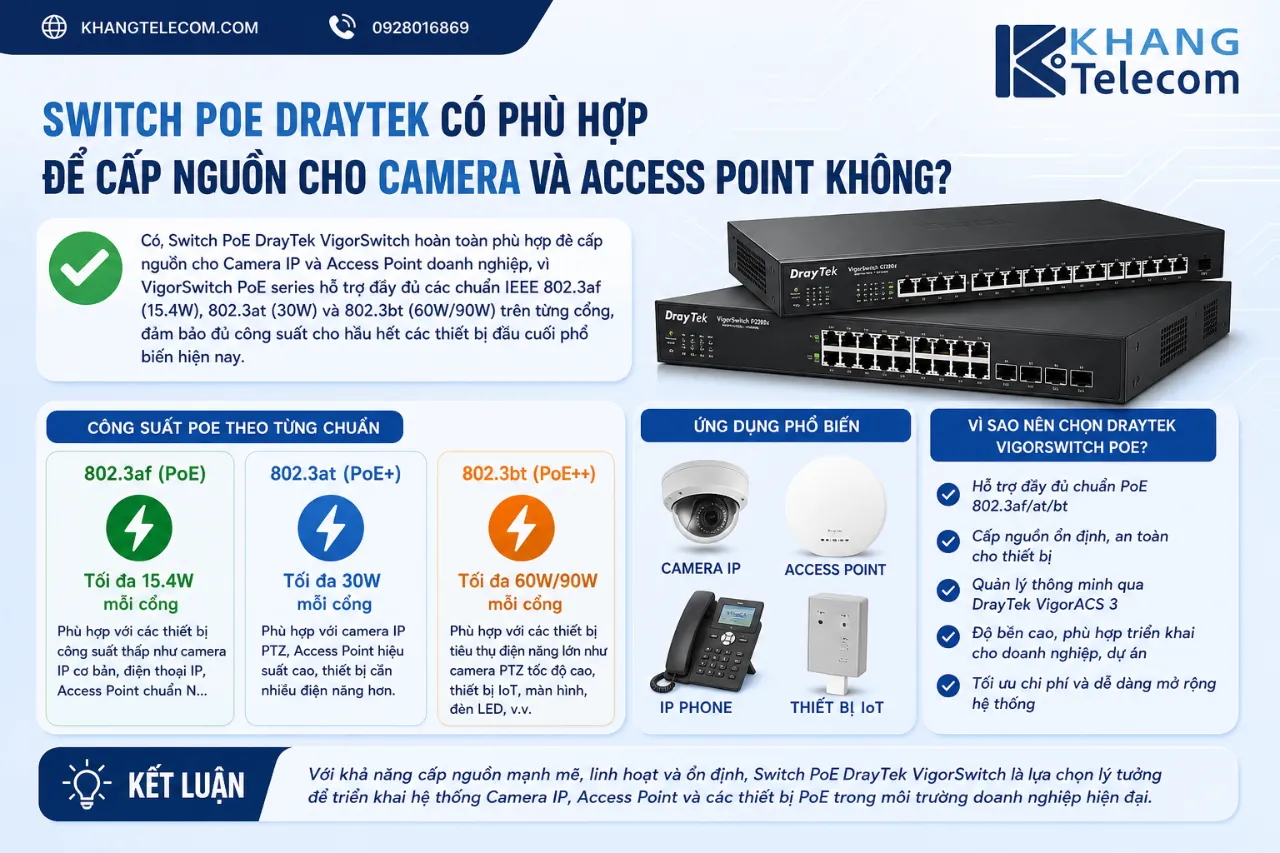
Cụ thể, đây là những thông tin kỹ thuật quan trọng cần nắm khi triển khai hệ thống PoE với VigorSwitch:
Công suất PoE theo từng chuẩn:
- Chuẩn 802.3af (PoE): tối đa 15.4W mỗi cổng, phù hợp với IP Camera độ phân giải thấp đến trung bình (2MP đến 4MP) và VoIP Phone.
- Chuẩn 802.3at (PoE+): tối đa 30W mỗi cổng, đủ để cấp nguồn cho Wireless Access Point WiFi 5/6 và IP Camera PTZ cao cấp.
- Chuẩn 802.3bt (PoE++): tối đa 60W đến 90W mỗi cổng, dành cho các thiết bị công suất cao như màn hình mỏng, Access Point WiFi 6E hoặc camera nhiệt.
Tổng công suất PoE hệ thống (PoE Budget):
- VigorSwitch P1092 (8 cổng PoE+): tổng ngân sách PoE 130W, phù hợp cho phòng họp nhỏ hoặc tầng văn phòng ít thiết bị.
- VigorSwitch P2261 (24 cổng PoE+): tổng ngân sách PoE 185W, phục vụ tầng văn phòng với nhiều Access Point và Camera đồng thời.
- VigorSwitch P2500 series: tổng ngân sách PoE lên đến 370W hoặc 740W tùy model, phù hợp cho tòa nhà thương mại quy mô lớn.
Ứng dụng thực tế:
- Một Access Point WiFi 6 tiêu chuẩn như VigorAP 920R tiêu thụ khoảng 15W đến 18W, yêu cầu cổng PoE+ (802.3at).
- IP Camera 4K thông thường tiêu thụ khoảng 12W đến 15W, có thể dùng cổng PoE tiêu chuẩn (802.3af).
- IP Camera PTZ với chức năng quay, zoom và đèn hồng ngoại mạnh có thể tiêu thụ đến 25W, yêu cầu cổng PoE+.
Lưu ý quan trọng khi thiết kế hệ thống PoE toàn tòa nhà:
- Cần tính tổng công suất tiêu thụ dự kiến của tất cả thiết bị đầu cuối và để dư ít nhất 20% ngân sách PoE để tránh tình trạng quá tải khi bổ sung thiết bị mới.
- Khoảng cách cáp mạng Cat5e/Cat6 từ switch đến thiết bị PoE không được vượt quá 100m để đảm bảo hiệu quả truyền tải điện năng.
- Nên ưu tiên dây cáp Cat6 hoặc Cat6A cho hệ thống PoE++ để giảm tổn hao điện trở trên đường dây dài.
Thiết Bị Mạng DrayTek Nào Phù Hợp Với Doanh Nghiệp Của Bạn?
Thiết bị mạng DrayTek phù hợp với từng doanh nghiệp được xác định dựa trên 4 tiêu chí chính: số lượng người dùng đồng thời, yêu cầu VPN (số tunnel và throughput), mức độ bảo mật cần thiết và ngân sách đầu tư, trong đó doanh nghiệp vừa và nhỏ nên bắt đầu với bộ giải pháp Vigor 2866/2927 còn doanh nghiệp lớn đa chi nhánh cần đến kiến trúc Vigor 3912 kết hợp VigorACS.
Ma trận lựa chọn sản phẩm dưới đây giúp bạn xác định nhanh thiết bị phù hợp trước khi đi vào phân tích chi tiết từng nhóm:
| Quy mô doanh nghiệp | Router VPN đề xuất | Switch đề xuất | Tổng chi phí ước tính |
|---|---|---|---|
| Văn phòng nhỏ (10 đến 30 người) | Vigor 2866 / 2927 | VigorSwitch P1092 (8 cổng PoE) | 8 đến 15 triệu VND |
| SMB (30 đến 100 người) | Vigor 2960 | VigorSwitch P2261 (24 cổng PoE) | 20 đến 40 triệu VND |
| Doanh nghiệp vừa (100 đến 500 người) | Vigor 3910 | VigorSwitch G2260 + Q2121x | 50 đến 120 triệu VND |
| Doanh nghiệp lớn / Đa chi nhánh | Vigor 3912 | VigorSwitch Managed Stack | 150 triệu VND trở lên |
Bảng trên tóm tắt ma trận lựa chọn thiết bị DrayTek theo quy mô doanh nghiệp, giúp IT Manager và người ra quyết định có cái nhìn tổng quan trước khi lập ngân sách chi tiết.
Doanh Nghiệp Vừa Và Nhỏ Nên Chọn Thiết Bị DrayTek Nào?
Doanh nghiệp vừa và nhỏ nên triển khai bộ giải pháp gồm Router Vigor 2866 hoặc Vigor 2927 kết hợp VigorSwitch P2261 và VigorAP 920R, đây là bộ ba thiết bị tích hợp tốt nhất trong hệ sinh thái DrayTek cho quy mô từ 10 đến 100 người dùng với chi phí đầu tư hợp lý từ 15 đến 40 triệu VND.
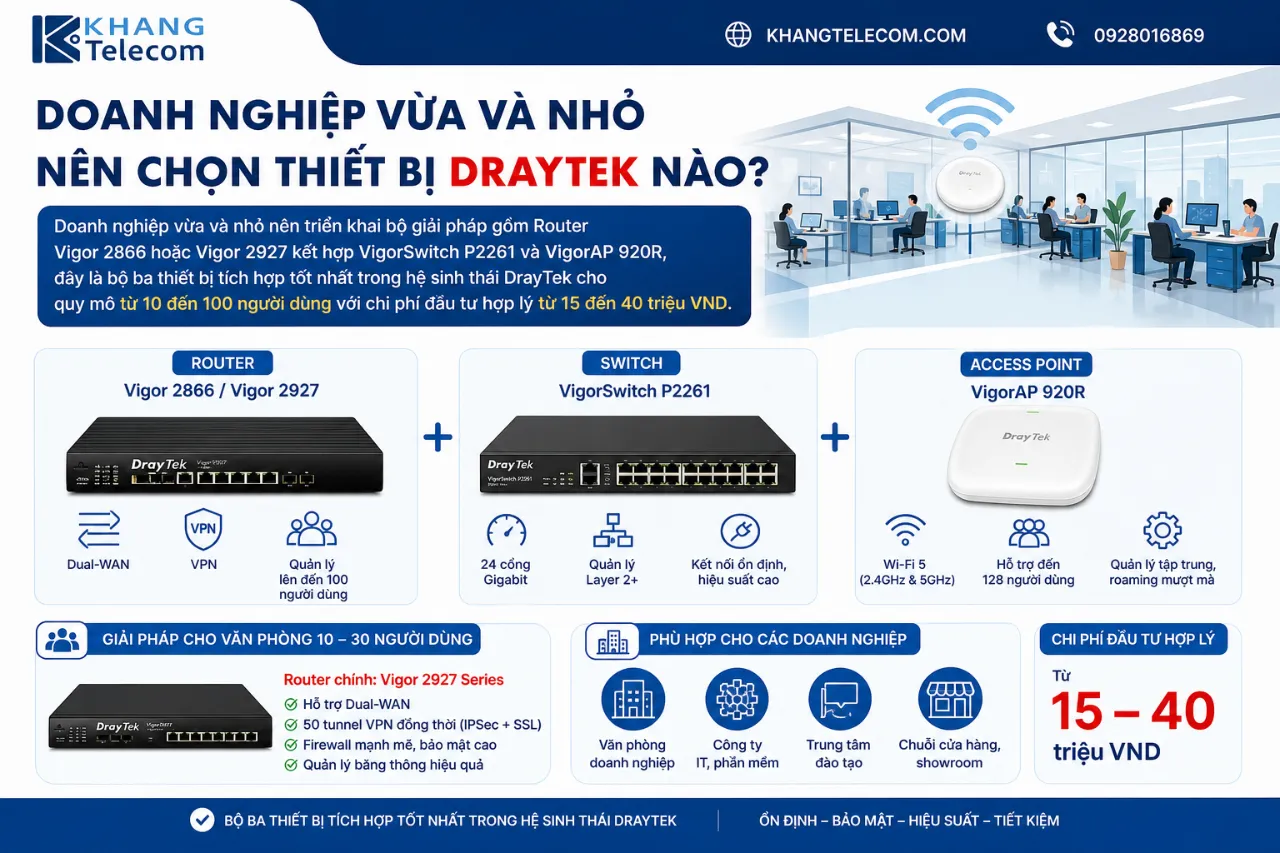
Cụ thể, dưới đây là bộ giải pháp được đề xuất chi tiết cho từng phân khúc SMB:
Giải pháp cho văn phòng 10 đến 30 người dùng:
- Router chính: Vigor 2927 Series, hỗ trợ Dual-WAN, 50 tunnel VPN đồng thời (IPSec + SSL VPN), throughput VPN khoảng 150 Mbps. Model này đặc biệt phù hợp cho văn phòng cần kết nối VPN thường xuyên với trụ sở hoặc cho nhân viên làm việc từ xa.
- Switch: VigorSwitch P1092 (8 cổng PoE+) hoặc VigorSwitch P2261 (24 cổng PoE+) tùy số lượng thiết bị đầu cuối.
- Access Point: VigorAP 920R (WiFi 5) hoặc VigorAP 960C (WiFi 6) cho vùng phủ sóng không dây toàn văn phòng.
- Chi phí đầu tư ước tính: 15 đến 25 triệu VND cho toàn bộ hạ tầng mạng cơ bản.
- Thời gian triển khai: 1 đến 2 ngày làm việc với kỹ thuật viên có kinh nghiệm với DrayTek.
Giải pháp cho văn phòng 30 đến 100 người dùng:
- Router chính: Vigor 2960 Series, hỗ trợ Dual-WAN, lên đến 200 tunnel VPN, tích hợp xác thực người dùng RADIUS/LDAP phù hợp với hệ thống Active Directory.
- Switch: VigorSwitch P2261 (24 cổng PoE+) với tổng ngân sách PoE 185W, đủ cho 12 đến 16 Access Point và Camera đồng thời.
- Quản lý tập trung: Kích hoạt VigorACS Cloud miễn phí (gói cơ bản) để giám sát toàn bộ thiết bị từ một giao diện.
Lợi ích của việc chọn hệ sinh thái DrayTek thuần nhất cho SMB:
- Tích hợp hoàn toàn giữa Router, Switch và Access Point qua VigorACS, không cần phần mềm quản lý bên thứ ba.
- Giao diện quản trị thống nhất, giảm thời gian đào tạo nhân viên IT và chi phí vận hành dài hạn.
- Hỗ trợ kỹ thuật chính hãng tại Việt Nam thông qua mạng lưới đối tác được DrayTek ủy quyền, đảm bảo phản hồi nhanh khi có sự cố.
Doanh Nghiệp Lớn Và Đa Chi Nhánh Nên Triển Khai Hệ Thống DrayTek Như Thế Nào?
Doanh nghiệp lớn và đa chi nhánh nên triển khai kiến trúc mạng phân lớp với Vigor 3912 làm router lõi tại trụ sở chính, VigorSwitch Managed layer tại mỗi tầng/chi nhánh, VigorAP phủ sóng không dây và VigorACS làm nền tảng quản lý tập trung toàn bộ hệ thống từ một giao diện duy nhất.
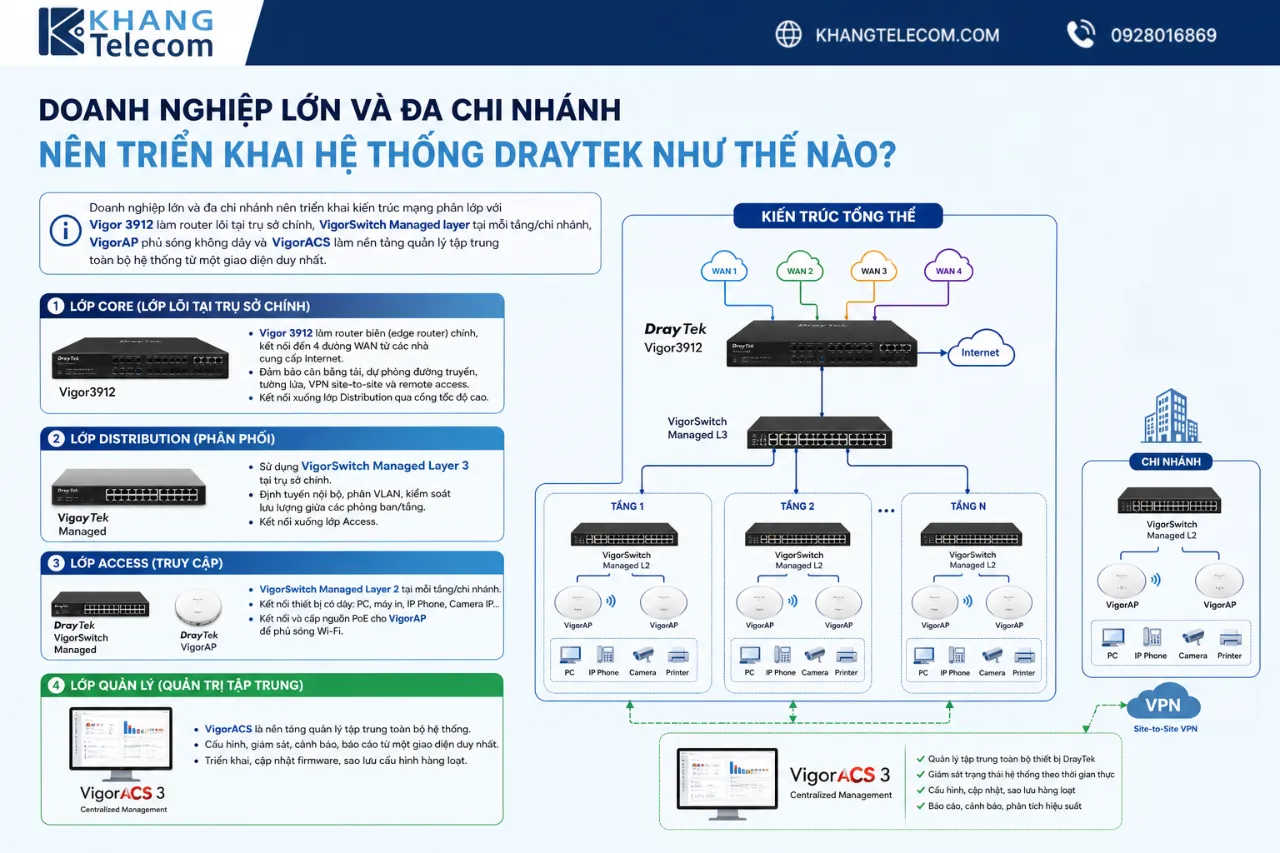
Cụ thể, kiến trúc mạng được đề xuất cho doanh nghiệp lớn bao gồm các lớp sau:
Lớp Core (Lớp lõi tại trụ sở chính):
- Vigor 3912 làm router biên (edge router) chính, kết nối đến 4 đường WAN từ các nhà cung cấp internet khác nhau để đảm bảo dự phòng tối đa.
- Cấu hình Policy-Based Routing để tự động chuyển hướng lưu lượng quan trọng (VoIP, video conferencing) qua đường WAN có chất lượng tốt nhất theo thời gian thực.
- Thiết lập Site-to-Site IPSec VPN Tunnel đến tất cả chi nhánh với mã hóa AES-256, đảm bảo toàn bộ dữ liệu nội bộ được bảo mật khi truyền qua internet công cộng.
Lớp Distribution (Lớp phân phối tại từng tầng/khu vực):
- VigorSwitch Q2121x (12 cổng 10G) làm distribution switch kết nối giữa core router và các access switch tầng dưới, đảm bảo băng thông uplink đủ lớn cho toàn bộ lưu lượng nội bộ.
- Cấu hình LACP (Link Aggregation) để tăng băng thông và dự phòng kết nối giữa các lớp switch.
Lớp Access (Lớp truy cập tại từng chi nhánh):
- Mỗi chi nhánh triển khai một Vigor 2960 hoặc Vigor 2927 làm router chi nhánh, kết nối VPN về trụ sở chính qua Site-to-Site IPSec.
- VigorSwitch P2261 (Managed PoE) tại mỗi chi nhánh để cấp nguồn và quản lý tập trung Camera IP và Access Point.
- VigorAP 960C (WiFi 6) phủ sóng không dây toàn bộ không gian chi nhánh với khả năng roaming liền mạch giữa các AP.
Tích hợp VigorACS quản lý tập trung:
- Cài đặt VigorACS On-premise tại trụ sở chính hoặc sử dụng dịch vụ VigorACS Cloud để quản lý toàn bộ thiết bị DrayTek tại tất cả chi nhánh từ một giao diện web.
- Cấu hình hàng loạt (Batch Configuration) cho phép áp dụng chính sách bảo mật và cập nhật firmware đồng loạt cho tất cả thiết bị cùng lúc, tiết kiệm đáng kể thời gian vận hành.
- Cảnh báo tự động (Auto Alert) qua email hoặc SMS khi thiết bị tại bất kỳ chi nhánh nào mất kết nối, giúp IT Admin phản hồi sự cố nhanh chóng dù không có mặt tại hiện trường.
Khả năng mở rộng khi doanh nghiệp tăng trưởng:
- Kiến trúc DrayTek cho phép thêm chi nhánh mới mà không cần thay thế thiết bị lõi, chỉ cần bổ sung router và switch tại chi nhánh mới rồi đăng ký vào hệ thống VigorACS.
- Tính năng Zero-Touch Provisioning (ZTP) giúp tự động cấu hình thiết bị mới tại chi nhánh xa chỉ cần kỹ thuật viên tại chỗ cắm điện và kết nối internet, không cần kiến thức mạng chuyên sâu.
Lưu ý về hỗ trợ kỹ thuật và đối tác triển khai tại Việt Nam:
- Doanh nghiệp nên lựa chọn đối tác triển khai được DrayTek chứng nhận (DrayTek Authorized Partner) để đảm bảo nhận được hỗ trợ kỹ thuật chính hãng và bảo hành đúng quy trình.
- Đối tác chính hãng tại Việt Nam có khả năng cung cấp dịch vụ thiết kế hạ tầng mạng (Network Design), triển khai và bảo trì định kỳ, giúp doanh nghiệp tối ưu hóa hệ thống DrayTek theo đặc thù riêng.
DrayTek Khác Gì So Với Cisco, Fortinet Và MikroTik Trong Môi Trường Mạng Doanh Nghiệp?
DrayTek vượt trội về tính dễ triển khai và chi phí tối ưu cho SMB, Cisco dẫn đầu về tính năng cao cấp và hệ sinh thái phần mềm cho doanh nghiệp lớn, Fortinet tối ưu về bảo mật chuyên sâu và Next-Generation Firewall, còn MikroTik linh hoạt nhất về giá thành nhưng đòi hỏi kỹ năng kỹ thuật cao.
So sánh chi tiết này giúp IT Manager và người ra quyết định chọn đúng thương hiệu phù hợp với ngân sách, quy mô tổ chức và năng lực kỹ thuật của đội ngũ vận hành:
| Tiêu chí so sánh | DrayTek | Cisco | Fortinet | MikroTik |
|---|---|---|---|---|
| Phân khúc mục tiêu | SMB đến doanh nghiệp vừa | Doanh nghiệp vừa đến lớn | Doanh nghiệp vừa đến lớn | SMB và ISP |
| Chi phí đầu tư ban đầu | Trung bình thấp | Cao | Trung bình cao | Rất thấp |
| Chi phí subscription/license hàng năm | Thấp đến trung bình | Cao | Cao | Rất thấp |
| Độ phức tạp cấu hình | Trung bình (GUI thân thiện) | Cao (CLI chuyên sâu) | Trung bình cao | Rất cao (CLI phức tạp) |
| Tính năng bảo mật | Tốt (phù hợp SMB) | Rất tốt | Xuất sắc (NGFW) | Cơ bản |
| Hỗ trợ VPN đa giao thức | Tốt (IPSec, SSL, L2TP, WireGuard) | Rất tốt | Rất tốt | Tốt (nhưng cần cấu hình thủ công) |
| Quản lý tập trung | VigorACS (tích hợp sẵn) | Cisco DNA Center (chi phí cao) | FortiManager (chi phí cao) | The Dude (miễn phí, hạn chế) |
| Hỗ trợ kỹ thuật tại Việt Nam | Tốt | Tốt | Tốt | Hạn chế |
Bảng trên so sánh 4 thương hiệu thiết bị mạng doanh nghiệp phổ biến theo 8 tiêu chí quan trọng nhất, giúp doanh nghiệp xác định lựa chọn phù hợp với bối cảnh cụ thể của mình.
DrayTek Có Hỗ Trợ WireGuard VPN Và SD-WAN Cho Hạ Tầng Hiện Đại Không?
Có, DrayTek hiện hỗ trợ WireGuard VPN trên nhiều model Vigor thông qua các bản firmware cập nhật gần đây, và tích hợp một số tính năng SD-WAN cơ bản như Policy-Based Routing và WAN Load Balancing, tuy nhiên mức độ SD-WAN của DrayTek chưa đạt đến cấp độ giải pháp chuyên dụng như Cisco Viptela hay VMware SD-WAN.
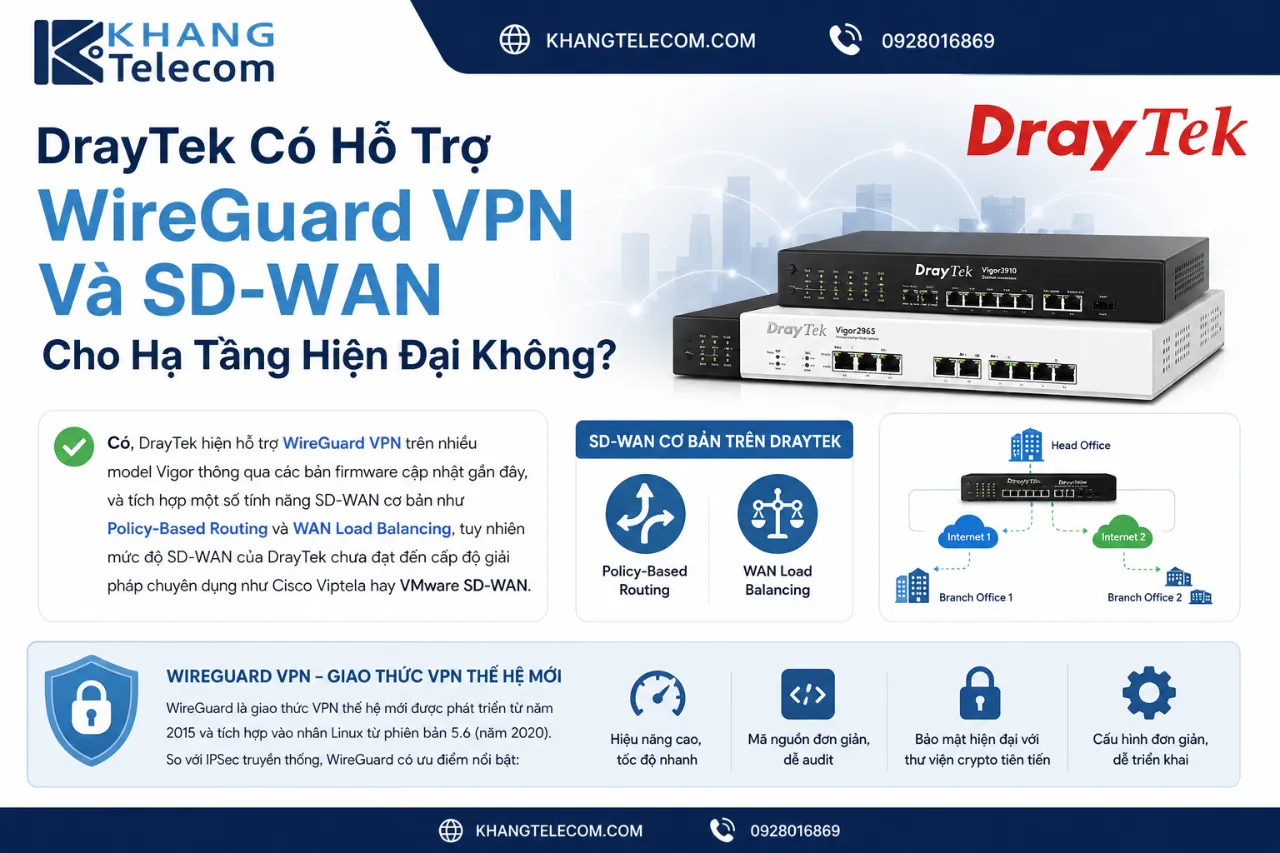
WireGuard là giao thức VPN thế hệ mới được phát triển từ năm 2015 và tích hợp vào nhân Linux từ phiên bản 5.6 (năm 2020). So với IPSec truyền thống, WireGuard có ưu điểm nổi bật: mã nguồn chỉ khoảng 4.000 dòng (so với hàng trăm nghìn dòng của IPSec), tốc độ kết nối nhanh hơn đáng kể, tiêu thụ tài nguyên CPU thấp hơn và thời gian thiết lập tunnel ngắn hơn nhiều.
Các model DrayTek hỗ trợ WireGuard VPN:
- Vigor 2927 series, Vigor 2960 series và Vigor 3912 series đã được tích hợp WireGuard từ firmware phiên bản 3.9.6 trở lên.
- DrayTek cho phép cấu hình WireGuard peer-to-peer giữa các thiết bị Vigor hoặc kết nối WireGuard với client trên PC, Android và iOS.
- Throughput WireGuard thường cao hơn 30 đến 50% so với IPSec trên cùng một phần cứng do yêu cầu xử lý mã hóa nhẹ hơn.
Mức độ hỗ trợ SD-WAN của DrayTek:
DrayTek tích hợp các tính năng SD-WAN cơ bản sau trong firmware hiện tại:
- WAN Load Balancing theo nhiều thuật toán (Round Robin, Weighted, Least Load).
- Policy-Based Routing dựa trên IP nguồn, IP đích, giao thức và ứng dụng.
- WAN Failover tự động với thời gian chuyển đổi dưới 10 giây.
- Theo dõi chất lượng đường WAN theo thời gian thực (latency, packet loss, jitter).
Tuy nhiên, DrayTek chưa hỗ trợ các tính năng SD-WAN nâng cao như: điều phối ứng dụng thông minh dựa trên AI, tích hợp SASE (Secure Access Service Edge) hoặc orchestration tập trung đa địa điểm theo chuẩn SD-WAN chuyên dụng. Vì vậy, với doanh nghiệp yêu cầu SD-WAN đầy đủ tính năng, DrayTek nên được xem là giải pháp bổ sung hoặc lớp bên dưới thay vì thay thế hoàn toàn cho nền tảng SD-WAN chuyên dụng.
Hệ Thống Quản Lý Tập Trung VigorACS Của DrayTek Hoạt Động Như Thế Nào?
VigorACS (Vigor Auto Configuration Server) là nền tảng quản lý thiết bị tập trung độc quyền của DrayTek, cho phép IT Admin giám sát, cấu hình hàng loạt và nhận cảnh báo tự động cho toàn bộ thiết bị DrayTek trong hệ thống từ một giao diện web duy nhất, hỗ trợ cả triển khai On-premise và Cloud.
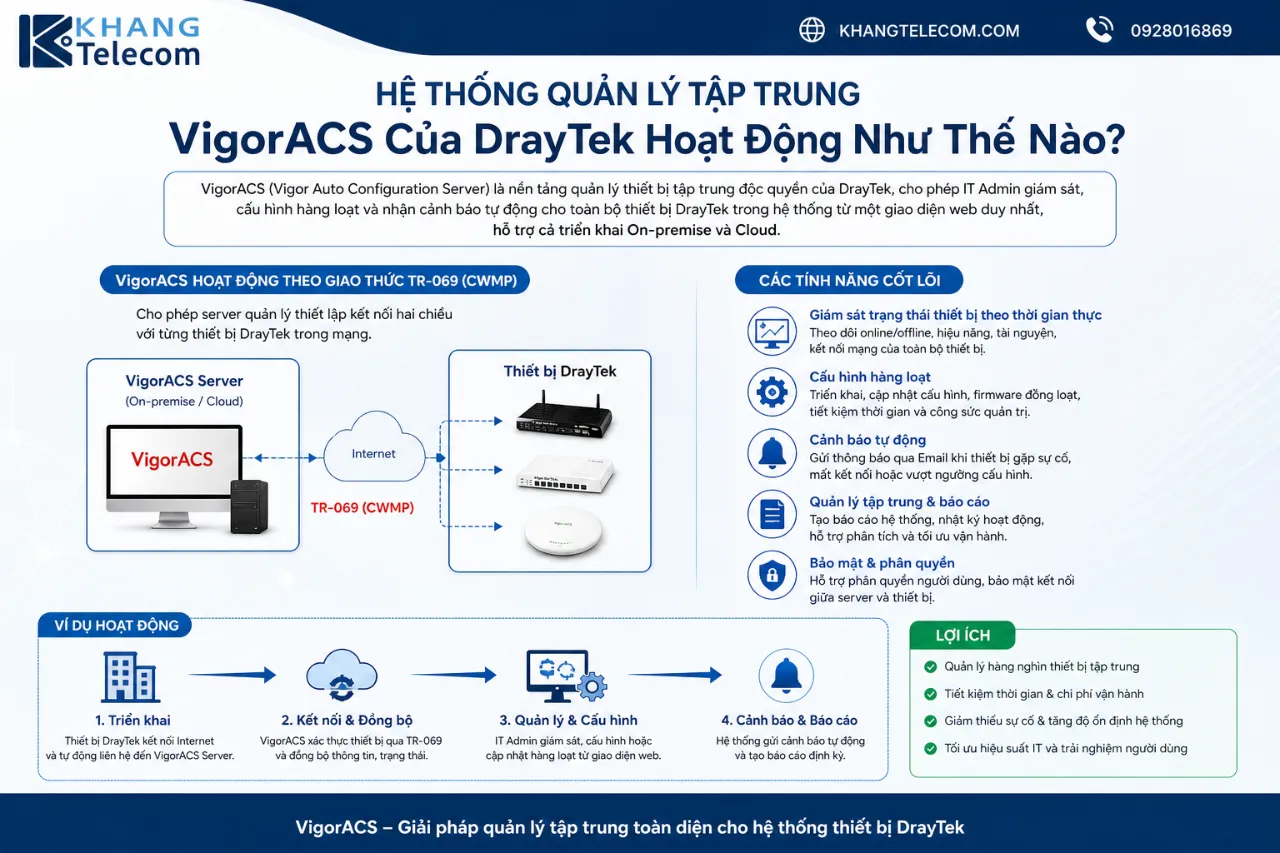
VigorACS hoạt động theo giao thức TR-069 (CWMP), cho phép server quản lý thiết lập kết nối hai chiều với từng thiết bị DrayTek trong mạng. Các tính năng cốt lõi bao gồm: giám sát trạng thái thiết bị theo thời gian thực, đẩy cấu hình hàng loạt (batch configuration push), cập nhật firmware đồng loạt và nhận log sự kiện tập trung từ tất cả thiết bị. Đây là lợi thế đặc biệt quan trọng cho IT Admin quản lý doanh nghiệp nhiều chi nhánh, vì mọi thay đổi chính sách bảo mật hay cập nhật cấu hình đều có thể thực hiện từ xa mà không cần đến tận nơi.
Hai phiên bản VigorACS và chi phí:
- VigorACS On-premise: cài đặt trực tiếp trên máy chủ của doanh nghiệp (hỗ trợ Windows Server và Linux). Phù hợp với doanh nghiệp có yêu cầu kiểm soát dữ liệu nội bộ hoặc không muốn dữ liệu cấu hình đi qua cloud bên ngoài. Chi phí licensing dựa trên số lượng thiết bị quản lý, liên hệ đối tác DrayTek để có báo giá cụ thể.
- VigorACS Cloud: dịch vụ SaaS được DrayTek vận hành trên hạ tầng đám mây, không cần đầu tư máy chủ riêng. Gói cơ bản (Basic) miễn phí cho số lượng thiết bị nhỏ, gói Advanced tính phí subscription hàng năm dựa trên số lượng thiết bị và tính năng yêu cầu.
Lợi ích thực tế của VigorACS cho IT Admin trong môi trường doanh nghiệp đa chi nhánh bao gồm: giảm từ 60 đến 80% thời gian di chuyển đến chi nhánh để xử lý sự cố nhỏ, đảm bảo tính đồng nhất cấu hình bảo mật trên tất cả thiết bị và rút ngắn thời gian triển khai thiết bị mới nhờ Zero-Touch Provisioning.
Với nhiều năm phát triển trong lĩnh vực thiết bị mạng doanh nghiệp, DrayTek đã khẳng định vị thế bằng các giải pháp kết nối hiệu quả và ổn định. Router, VPN Firewall, Switch và Access Point của hãng đáp ứng tốt nhiều yêu cầu triển khai thực tế. Khang Telecom cam kết cung cấp thiết bị DrayTek chính hãng cùng chính sách hỗ trợ nhanh chóng và chuyên nghiệp.